Intelligence artificielle en entreprise
Maîtriser les usages et sécuriser les agents IA
Publié le Lundi 26 Octobre 2026
L’intelligence artificielle prend une place croissante dans les entreprises. Assistants conversationnels, modèles génératifs, agents capables d’interagir avec des applications métier : les usages se multiplient, avec des gains de productivité à la clé. Mais leur adoption soulève aussi des questions de gouvernance, de protection des données et de cybersécurité.
Le 15 octobre 2026, Thierry Del-Monte, CTO de ITS Integra, a participé à deux tables rondes du Forum Cybersécurité-Cloud-IA, à Paris. Les échanges ont porté sur deux enjeux complémentaires : la maîtrise des outils d’IA utilisés en entreprise et les nouveaux risques liés aux agents autonomes.
Un même constat se dégage : adopter l’IA ne suffit pas. Il faut aussi savoir quelles données lui confier, quels accès lui accorder et quelles actions lui permettre de réaliser. Voici une synthèse de ces deux tables rondes.
Outils IA en entreprise : qui contrôle vraiment vos dépendances, vos données et vos risques ? (table ronde n°1)
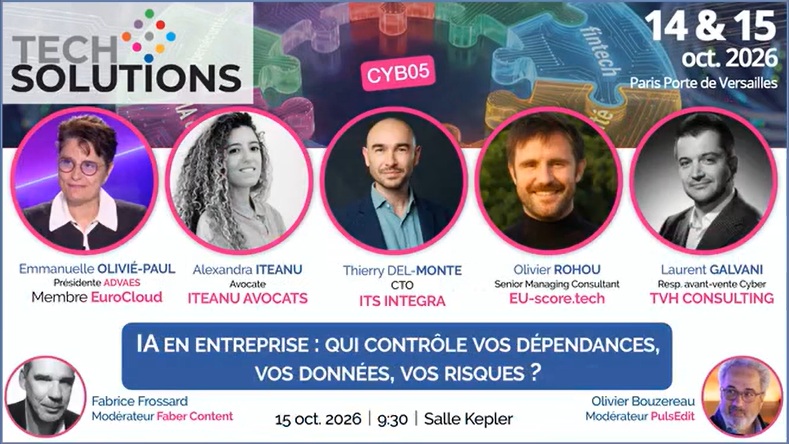
L’IA fait désormais partie des réflexions des directions des systèmes d’information (DSI). Mais elle ne constitue pas leur seule préoccupation. La conformité, les dépendances technologiques, l’empreinte énergétique et la hausse des coûts des licences ou des équipements occupent également une place importante.
L’adoption de l’IA restant encore en développement dans de nombreuses organisations, toutes n’ont pas nécessairement anticipé les enjeux liés à son utilisation à grande échelle. Pourtant, mieux vaut définir un cadre dès les premiers usages que devoir corriger des pratiques déjà installées.
Encadrer les usages : un enjeu de gouvernance
L’utilisation de l’IA ne se fait pas dans un vide juridique. Le cadre applicable dépend notamment des usages, des données traitées et du secteur d’activité. Le règlement européen sur l’intelligence artificielle prévoit une mise en application progressive de ses exigences. D’autres textes, comme DORA pour les entités financières entrant dans son périmètre, imposent des obligations spécifiques en matière de gestion des risques numériques.
Au-delà des textes, les entreprises doivent définir leurs propres règles d’utilisation. Certaines intègrent des dispositions dans les contrats de travail ; d’autres privilégient une charte IA, plus facile à faire évoluer avec les pratiques et les outils.
L’essentiel est de préciser ce qui est autorisé ou non : quelles données peuvent être partagées, quels outils peuvent être utilisés dans un cadre professionnel et quelles précautions doivent être prises avant d’exploiter une réponse générée.
La question de la responsabilité est également centrale. Une IA ne remplace pas le jugement humain : les décisions et les actions réalisées à partir de ses résultats doivent rester encadrées. Une gouvernance claire, accompagnée de moyens de contrôle adaptés, permet de limiter les usages inappropriés et de mieux répartir les responsabilités.
L’IA soulève plus largement des enjeux de cybersécurité, aussi bien pour les entreprises qui cherchent à renforcer leur protection que face à de nouvelles menaces. Nous avions déjà abordé cette double dimension dans notre article « IA : cybersécurité ou cybermenace ? ».
Dépendances technologiques et souveraineté : où vont les données ?
Le recours à des modèles d’IA publics, comme ceux proposés par OpenAI, Google ou Anthropic, soulève une question essentielle : quelles informations l’entreprise accepte-t-elle de leur transmettre ?
Partager des données sensibles avec un service externe sans en maîtriser les conditions de traitement peut exposer l’organisation à des risques de confidentialité et de conformité. Il est donc nécessaire d’examiner les engagements du fournisseur, les modalités de conservation des données, les éventuels transferts et les conditions dans lesquelles les informations pourraient être accessibles.
La souveraineté ajoute une autre dimension à cette réflexion. Héberger des données en Europe ne suffit pas nécessairement à garantir qu’elles échappent à toute législation extraterritoriale. La nationalité du fournisseur, son environnement juridique et le contrôle effectif de la solution comptent également.
La question doit donc être étudiée dans son ensemble : localisation des données, juridiction applicable, gouvernance du service et maîtrise des accès. Le niveau de protection attendu doit ensuite guider le choix de la solution, qu’il s’agisse d’un modèle public, d’un modèle hébergé dans un environnement privé ou d’une autre architecture adaptée aux besoins de l’entreprise.
Enfin, la dépendance technologique ne concerne pas uniquement la confidentialité. Les coûts d’utilisation, les licences, les besoins matériels, la consommation de ressources et la capacité à changer de fournisseur doivent aussi être pris en compte.
Des garde-fous technologiques pour garder le contrôle
La gouvernance de l’IA ne repose pas uniquement sur des règles internes. Des solutions techniques peuvent également contribuer à mieux encadrer les usages.
Une AI Gateway, ou passerelle d’IA, peut centraliser les échanges entre les applications de l’entreprise et différents modèles. Selon ses fonctionnalités, elle peut notamment permettre de :
- Centraliser l’accès à plusieurs modèles, publics ou hébergés localement.
- Définir des droits d’accès selon les profils et les besoins des utilisateurs.
- Fixer des limites de consommation et suivre les coûts associés.
- Orienter les requêtes vers le modèle le plus adapté, notamment en fonction des performances ou du coût.
- Anonymiser ou pseudonymiser certaines données avant leur transmission.
Par exemple, les besoins d’une équipe de développement ne sont pas nécessairement ceux d’une équipe marketing ou commerciale. Une gestion fine des accès permet d’autoriser certains usages sans ouvrir indistinctement tous les outils à l’ensemble des collaborateurs.
Ces mécanismes ne remplacent ni les règles internes ni l’analyse des risques, mais ils apportent des moyens concrets pour rendre les usages plus visibles et mieux maîtrisés.
L’IA va-t-elle se retourner contre l’humain ?
La crainte d’une intelligence artificielle qui échapperait à tout contrôle, souvent illustrée par le scénario « Skynet » de la saga Terminator, a également été abordée lors de la table ronde.
La question est moins celle d’une IA intrinsèquement malveillante que celle de l’usage qui en est fait et du cadre dans lequel elle fonctionne. Une technologie puissante peut produire des effets indésirables si elle est mal configurée, utilisée sans précaution ou mise à disposition sans contrôle suffisant.
Thierry Del-Monte a résumé cette idée par une image simple :
« Un couteau n’est pas méchant. Il devient une arme dans les mains d’une personne malveillante. C’est exactement la même chose pour l’IA. »
Cette réflexion prend une dimension supplémentaire avec les agents IA, capables non seulement de générer des réponses, mais aussi d’exécuter des actions dans les applications de l’entreprise.
Agents IA : quand l’automatisation ouvre de nouveaux risques de cybersécurité (table ronde n°2)
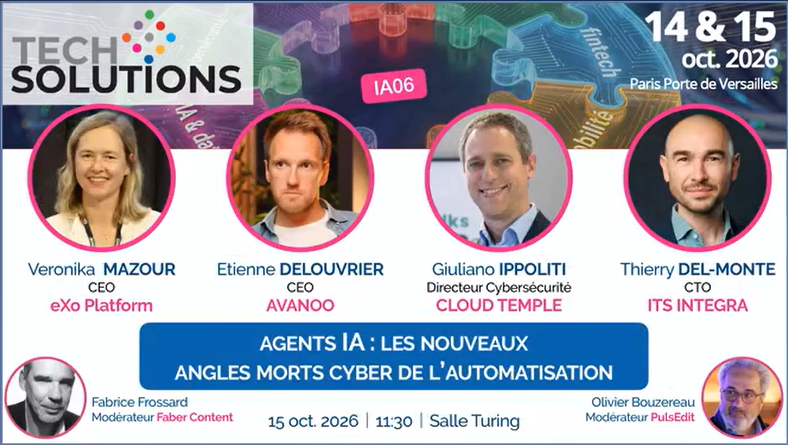
Avec les agents IA, le sujet va plus loin. Là où un assistant se contente souvent de répondre à une demande, un agent peut enchaîner plusieurs étapes, utiliser des outils et agir directement dans des applications métier.
Cette capacité ouvre de nouvelles possibilités d’automatisation. Elle élargit aussi la surface de risque, notamment lorsque les agents disposent de droits d’accès étendus ou peuvent agir sans validation humaine à chaque étape.
Des droits d’accès qui peuvent avoir des conséquences bien réelles
Un agent IA dispose des permissions qui lui sont accordées. Il peut notamment hériter de celles de l’utilisateur qui le sollicite. Si ces droits sont trop larges, il risque d’accéder à des informations ou d’effectuer des opérations qui dépassent le besoin initial.
Le problème ne concerne pas uniquement les agents officiellement déployés par la DSI. Des collaborateurs peuvent connecter des outils d’IA à leur messagerie, à leur agenda ou à un logiciel métier sans que l’entreprise dispose toujours d’une vision complète de ces usages.
Faut-il pour autant les interdire ? Pour Thierry Del-Monte, la réponse doit être plus nuancée :
« Le shadow IA n’est pas une faute, c’est un signal de besoin métier. Interdire sans proposer d’alternative revient à déplacer les usages vers les téléphones personnels, hors de toute visibilité. »
Repérer ces connexions est donc une première étape : audit des autorisations accordées sur les outils collaboratifs, analyse des flux sortants vers les services d’IA ou simple échange avec les équipes. Mais l’essentiel est ensuite de proposer une solution validée, au moins aussi simple d’usage que l’outil grand public, pour que les collaborateurs n’aient pas de raison d’en chercher une autre.
Un exemple évoqué lors des échanges illustre concrètement ce risque : un agent connecté à un CRM avec des droits de modification trop étendus a modifié de nombreuses transactions et propriétés. Ces changements ont ensuite déclenché des automatisations externes, entraînant des effets en chaîne sur les données de l’entreprise.
Cet exemple rappelle un principe essentiel de cybersécurité : un agent ne devrait disposer que des droits strictement nécessaires à sa mission. Le principe du moindre privilège reste donc incontournable, même lorsque les actions sont réalisées par un outil d’IA plutôt que directement par un collaborateur.
Des erreurs qui peuvent se propager très rapidement
La vitesse d’exécution change la donne. Un agent peut réaliser en quelques instants une série d’actions qui aurait demandé beaucoup plus de temps à un humain. Il peut également fonctionner en dehors des horaires de travail, sans supervision immédiate.
Une instruction mal interprétée, une erreur de configuration ou une réponse incorrecte du modèle peut alors entraîner des modifications en série, des actions inadaptées ou une consommation excessive de ressources.
Les risques ne sont pas entièrement nouveaux : les erreurs de configuration, les accès non maîtrisés et les failles applicatives font déjà partie des problématiques classiques de cybersécurité. Mais l’automatisation peut en accélérer les conséquences et les rendre plus difficiles à corriger.
D’autres risques doivent également être pris en compte, comme les attaques par injection de prompt, qui peuvent chercher à détourner le comportement d’un modèle, ou les interactions avec des outils insuffisamment sécurisés.
Il ne suffit donc pas de sécuriser le modèle lui-même. Il faut aussi contrôler les données auxquelles l’agent accède, les outils qu’il peut utiliser et les actions qu’il est autorisé à exécuter.
Ajouter des garde-fous techniques et humains
La sécurisation des agents repose d’abord sur les fondamentaux : gestion des identités et des accès, limitation des permissions, supervision et traçabilité. Mais ces mesures doivent être complétées par des contrôles adaptés à l’automatisation.
Il est notamment possible de limiter le nombre d’actions autorisées, de vérifier les données avant leur enregistrement ou de demander une validation humaine avant une opération sensible. Des contrôles peuvent également détecter des volumes d’actions inhabituels et bloquer certaines opérations.
Les passerelles d’IA peuvent contribuer à encadrer les échanges avec les modèles externes. Les protocoles de connexion entre les modèles et les outils, comme MCP (Model Context Protocol), facilitent certaines intégrations, mais ne constituent pas à eux seuls une garantie de sécurité. Les permissions, les outils connectés et les règles d’exécution doivent toujours être maîtrisés.
Il est également nécessaire de savoir quels agents sont utilisés, à quelles applications ils sont connectés et quelles actions ils tentent de réaliser. Cette visibilité permet à la DSI de détecter des usages non prévus et d’intervenir en cas de comportement anormal.
Enfin, la sensibilisation des collaborateurs reste indispensable. Les utilisateurs doivent comprendre les risques liés aux autorisations qu’ils accordent et savoir dans quelles situations une validation humaine est nécessaire.
Déployer les agents IA progressivement
Face à ces risques, la réponse n’est pas de renoncer aux agents IA, mais de définir les conditions dans lesquelles ils peuvent être utilisés.
Pour une entreprise qui débute, mieux vaut partir d’un besoin métier précis que déployer un agent simplement parce que la technologie le permet. Un premier cas d’usage limité permet de tester les bénéfices, d’identifier les risques et de définir les contrôles nécessaires avant d’élargir le périmètre.
Cette démarche suppose de faire travailler ensemble les équipes métier et la DSI. Les premières connaissent les besoins opérationnels ; la seconde peut évaluer les conséquences sur le système d’information, les accès, les données et la sécurité.
Pour les usages les plus sensibles, le choix du modèle et de son environnement d’hébergement doit également faire partie de l’analyse.
L’objectif est de trouver le bon équilibre entre autonomie et contrôle : permettre aux agents de réaliser les tâches pour lesquelles ils apportent une réelle valeur, sans leur donner une liberté d’action disproportionnée.
IA et cybersécurité : garder la maîtrise du système d’information
Les deux tables rondes font ressortir un même enjeu : l’intelligence artificielle ne dispense pas des fondamentaux de la cybersécurité. Elle rend leur application encore plus importante.
Encadrer les usages, protéger les données, maîtriser les accès, contrôler les connexions et superviser les actions restent des conditions essentielles pour intégrer l’IA dans l’entreprise. Avec les agents autonomes, ces mesures doivent aussi tenir compte de la rapidité d’exécution et des effets que peuvent provoquer des actions automatisées.
Pour les DSI, l’enjeu est de permettre l’innovation sans perdre la visibilité ni le contrôle sur le système d’information. Cela passe par une gouvernance adaptée, des choix technologiques cohérents et des mesures de sécurité proportionnées aux risques.
Chez ITS Integra, ces enjeux s’inscrivent dans les problématiques plus larges de maîtrise des infrastructures, de protection des données et de sécurisation des environnements informatiques. L’adoption de nouvelles technologies doit pouvoir s’appuyer sur un socle technique maîtrisé et des règles d’exploitation claires.
Car l’enjeu n’est pas seulement de savoir ce que l’IA peut faire, mais aussi de définir ce qu’on peut raisonnablement lui confier.
Merci aux experts intervenants qui nous ont permis de créer cet article.
Qui sommes nous ?


